


Six mois de piratages dans l’administration française : ce qu’une PME devrait en retenir
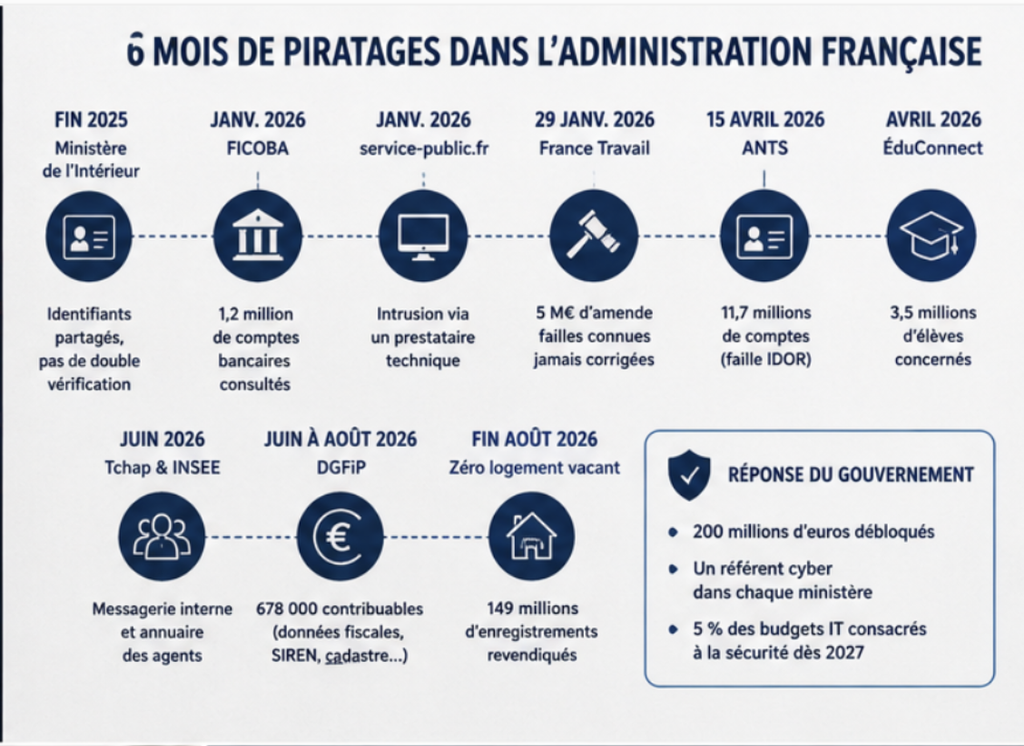
En quinze jours, deux affaires. Le 12 août, un groupe revendique l’accès aux dossiers de 678 000 contribuables sur les serveurs de la Direction générale des finances publiques. Le 30 août, le même groupe annonce avoir vidé la base d’un site du ministère du Logement. Entre les deux, une rentrée scolaire et beaucoup de communiqués.
L’année 2026 restera comme celle où les plateformes de l’État français ont cédé les unes après les autres. Voici la chronologie, et surtout ce qu’elle raconte à un dirigeant de PME.
La séquence
Fin 2025, ministère de l’Intérieur. Des identifiants partagés entre plusieurs agents, sans double vérification à la connexion. Une méthode d’entrée qui reviendra ensuite dans presque tous les dossiers.
Janvier 2026, FICOBA. Le fichier national des comptes bancaires est consulté illégitimement sur environ 1,2 million de comptes. Là encore, des identifiants légitimes volés à des agents.
Janvier 2026, service-public.fr. L’intrusion démarre chez un prestataire technique, puis remonte jusqu’à la plateforme.
29 janvier 2026, France Travail. La CNIL prononce 5 millions d’euros d’amende après la fuite massive de 2024. Le motif tient en une phrase : des failles identifiées en interne, jamais corrigées.
15 avril 2026, ANTS. Le portail des cartes grises et des titres d’identité expose 11,7 millions de comptes. La faille exploitée s’appelle IDOR, ce qui revient à changer un numéro dans l’adresse d’une page pour consulter le dossier du voisin. Un adolescent de 15 ans est interpellé dix jours plus tard.
Avril 2026, ÉduConnect. Même type de faille, 3,5 millions d’élèves concernés.
Juin 2026, Tchap et l’annuaire de l’INSEE. La messagerie interne de l’État et le répertoire des agents publics passent à leur tour.
Juin à août 2026, DGFiP. L’intrusion se déroule pendant l’été, elle est revendiquée le 12 août. Les attaquants ont utilisé les identifiants d’un agent et ceux d’un tiers habilité. Revenu fiscal de référence, quotient familial, taux de prélèvement, SIREN et données cadastrales pour 678 000 particuliers et professionnels.
Fin août 2026, Zéro logement vacant. Le même groupe revendique 149 millions d’enregistrements bruts issus d’une plateforme du ministère du Logement.
Face à cette série, le gouvernement a débloqué 200 millions d’euros, imposé un référent cyber dans chaque ministère et fixé à 5 % la part des budgets informatiques consacrée à la sécurité à partir de 2027.
Le point commun de toutes ces affaires
Aucune de ces attaques n’a nécessité de prouesse technique. Dans la quasi-totalité des cas, l’attaquant est entré par la porte, avec les clés de quelqu’un d’autre : un mot de passe d’agent récupéré, un compte de prestataire réutilisé, une page mal protégée. Ce qui manquait presque partout, c’est la double vérification à la connexion, celle qui envoie un code sur le téléphone quand un mot de passe est saisi depuis un endroit inhabituel.
Les administrations concernées ont des budgets, des équipes internes, des audits. Elles ont quand même été prises en défaut sur des points de base, souvent connus et documentés avant l’incident. La sanction infligée à France Travail dit exactement cela : le problème était identifié, la correction n’était jamais remontée en haut de la pile.
Pourquoi cela concerne directement votre entreprise
Ces données volées ne restent pas dans un coin d’internet. Elles alimentent une deuxième vague, celle qui vise les entreprises.
Un escroc qui dispose de votre revenu fiscal, de votre SIREN, de votre adresse et de la liste de vos biens immobiliers écrit un courriel autrement plus crédible qu’un faux message de banque mal traduit. Il connaît vos échéances fiscales. Il peut se faire passer pour votre comptable, pour un agent des impôts, pour le service RH d’un organisme public. Les cabinets comptables, les études d’avocats, les agences immobilières et les cabinets médicaux sont en première ligne, parce qu’ils manipulent au quotidien les données des autres.
Le scénario type ne varie pas beaucoup. Un collaborateur reçoit un message parfaitement contextualisé, il clique, ses accès sont récupérés. Trois semaines plus tard, un virement part vers un mauvais compte, ou tous les fichiers du serveur deviennent illisibles.
Ce qu’une PME peut faire dès cette semaine
Quatre points, dans l’ordre où ils rapportent le plus.
La double vérification à la connexion, partout. Messagerie, comptabilité, banque, outils métier. C’est la mesure qui aurait bloqué la majorité des intrusions listées plus haut. Elle prend une demi-journée à déployer sur une équipe de dix personnes.
Un mot de passe unique par service. Un gestionnaire de mots de passe règle le sujet sans effort de mémoire pour personne.
Des sauvegardes que vous avez déjà testées. Une sauvegarde jamais restaurée reste une hypothèse. Fixez une date, restaurez un dossier au hasard, vérifiez qu’il s’ouvre.
Le tri des accès de vos prestataires. Comptable externe, développeur du site, ancien salarié, ancien logiciel. Chaque compte encore actif est une porte que vous ne surveillez plus. Deux des incidents de cette liste sont entrés par là.
Ce que nous constatons sur le terrain
Quand nous reprenons l’informatique d’une PME chez Altevia Tech, ces quatre points font partie des premières semaines. Ils couvrent la très grande majorité de ce qui arrive réellement à une entreprise de vingt personnes, pour un effort qui se compte en heures.
Le reste du travail consiste surtout à faire en sorte que personne n’ait à y penser. Dans une PME, la sécurité repose sur un dirigeant qui a déjà trois autres sujets sur son bureau et aucune envie d’en ajouter un quatrième. La sécurité qui tient dans la durée est celle qui tourne toute seule et qui prévient quand quelque chose sort de l’ordinaire.
L’État vient de mettre 200 millions d’euros sur la table après avoir appris cette leçon en public. Autant la retenir avant d’en arriver là.